 百捷云
正文资料
美国高防云主机如何核验线路并完成部署验收与迁移回滚
节点线路与访问质量核验
美国高防云主机主要部署在中国境外节点,适合需要海外访问的业务。选择时应先区分高防VPS与普通云主机的资源和防护定位,再评估延迟与成本。核实CPU、内存、硬盘、流量及带宽限制,确认配置能否满足网站或应用的实际负载。防护能力还要区分网络层攻击与CC等应用层攻击,不能只看单一防护指标。部署前应检查系统版本、运行环境、端口权限和备份策略,并确认服务商是否支持所需操作。性能验证可使用测试IP或临时环境观察访问速度、丢包、并发处理和攻击响应,再决定是否长期使用。确定方案前应记录节点地区、线路、退订规则和数据迁移方式,便于后续调整与故障切换。
核验美国节点时,不只看产品名称中的“美国”,应向服务商确认机房所在地、节点标识、网卡与公网入口信息,并区分目标节点与实际提供资源的节点。线路身份还要结合运营商、产品说明和可提供的测试信息核对;CN2属于线路属性,不能直接等同于高防,也不能仅凭低延迟或普通线路档位证明线路质量。
中国访客访问质量应使用实际业务条件验证,而不是只依赖理论节点距离。重点观察页面首屏、静态资源、接口请求和文件传输的响应情况,同时记录高峰期与低峰期差异。测试时需说明访问地区、网络运营商、终端环境和测试时段;若服务商只提供入口指标,仍需补充回程证据和实际访问结果,才能判断对目标用户是否合适。
线路比较应至少关注公网入口、目标用户回程、丢包与延迟稳定性、带宽限制、流量计费方式以及故障切换路径。若业务同时面向中国和海外用户,应分别确认各地区访问表现,避免把某一地区的低延迟误认为全球线路都适合。
高防能力与适用边界
高防VPS的核心价值是为网站、应用或业务系统提供一定程度的攻击防护与资源隔离,但它并不替代应用安全、访问控制和数据备份。选择时应先确认业务是否暴露在公网、是否遭受网络层或应用层攻击,以及现有架构能否在遭受攻击时保持服务。
- 确认防护范围:区分网络层DDoS防护、连接或请求处理能力,以及CC等应用层攻击防护。
- 确认清洗口径:区分清洗前入口带宽、清洗能力和业务实际可用带宽;三者不是同一个指标。
- 确认端口与策略:核对公网端口、访问白名单、黑白名单、转发规则、协议限制和管理入口权限。
- 确认业务边界:核对攻击流量识别方式、异常请求处理方式、日志留存以及误触发后的处置流程。
端口、流量和攻击类型必须与实际业务逐项对应。网站或API常见TCP、UDP或HTTP/HTTPS需求,不能默认所有端口均开放;游戏、开服或远程管理业务还要确认协议、连接数、峰值流量和长连接特征。CC通常属于应用层DDoS,不能简单与网络层攻击互斥分类,也不能用网络清洗能力替代Web应用侧的限流、鉴权和缓存。
不要把防御指标直接当作业务性能指标。相同防护指标下,业务升档可能只是增加计算、内存、带宽或存储资源,并不代表攻击清洗能力同步增强。最终应结合真实流量、请求模式、峰值持续时间和业务可接受的中断范围判断是否适用。
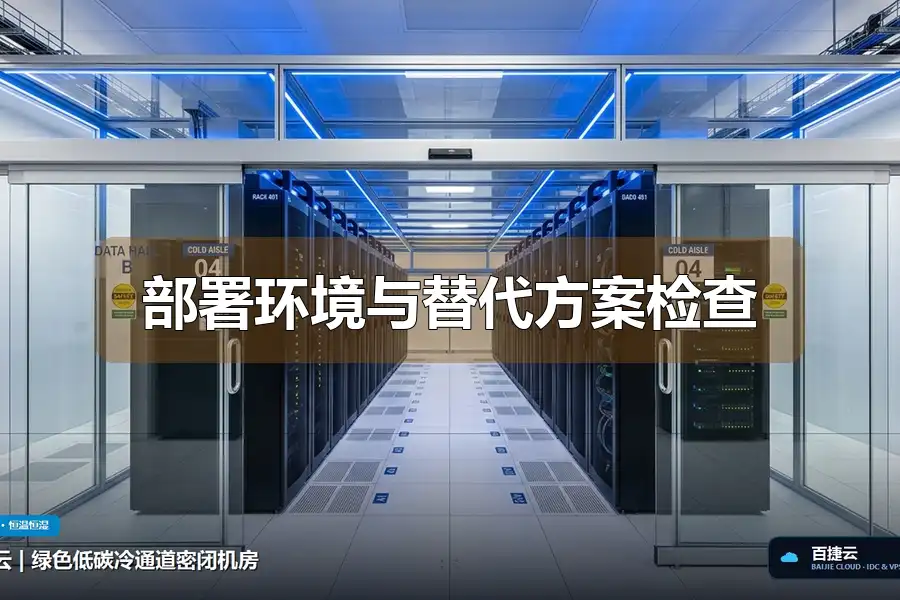
部署环境与替代方案检查
正式部署前,应先核对系统架构、运行环境、运行时版本、依赖组件、端口权限、证书或密钥、计划任务和日志目录。不同开发框架不能仅凭名称判断操作系统要求:传统ASP.NET的.NET Framework通常需要Windows;ASP.NET Core可在Linux部署,SQL Server也有Linux版本,因此应按具体框架版本与服务商开放的镜像环境确认兼容性。
- 环境核对:确认CPU架构、内存、磁盘类型与容量、系统版本、运行时、数据库版本和依赖库。
- 权限核对:确认SSH或远程管理权限、普通用户与管理员权限、端口放行规则及必要的系统服务权限。
- 数据核对:确认数据库、配置文件、密钥、证书、上传文件和日志的备份范围,并验证备份能够恢复。
- 方案核对:确认服务商是否允许重装、换IP、调整端口、升级内核或迁移数据,以及这些操作对当前业务的影响。
应准备一个可以承接业务的替代方案,例如临时环境、备用节点或可回退的旧环境,并明确切换条件、数据同步方式和维护窗口。若服务商无法提供测试IP、快照、备份恢复或控制台权限,相关功能就应视为上线前需要确认的事项,而不能仅凭宣传页面判断。
迁移上线、验收与回滚
迁移应按准备、复制、自测、切换和观察的顺序执行。旧环境继续服务期间,要先确认新环境能够安装并运行相同业务,完成配置、依赖和数据准备;再进行文件或业务功能测试,确认没有遗漏隐藏依赖后才安排正式切换。
- 准备迁移清单:记录旧环境版本、域名解析、数据库、上传文件、密钥、定时任务、日志和回滚负责人。
- 建立初始副本:先迁移静态文件、程序和数据库,并核对文件权限、时间设置、编码及证书配置。
- 执行业务自测:测试登录、核心接口、表单提交、文件上传下载、支付或其他关键流程,同时观察错误日志和服务状态。
- 同步新增写入:切换前保留旧环境接收写入的机制,或在停写窗口内保存最后一次增量数据,避免切换期间产生数据缺口。
- 切换入口:确认旧环境具备接管条件后,再调整DNS、负载均衡或流量入口;迁移期间不要同时修改业务配置和数据结构。
- 观察新环境:持续检查访问日志、错误日志、接口响应、连接数、CPU、内存、磁盘、带宽和异常请求,验证真实业务而非单一测试页面。
- 完成验收:确认核心功能、数据一致性、权限、证书、备份和告警均符合要求后,再决定是否结束旧环境保留期。
回滚不能只理解为把解析改回旧IP。触发回滚前,应先保存或处理切换后的新增写入,确认旧环境能够接管最新数据,再回退解析或流量入口;同时检查新旧数据库、缓存、文件目录和密钥配置,避免旧环境虽然恢复访问却缺少最新业务数据。
- 验收核心访问:主页、关键页面、API、文件和管理入口均能正常打开,证书与域名配置正确。
- 验收业务闭环:提交、查询、上传、下载、登录及必要的第三方回调均可用,数据结果与预期一致。
- 验收运行状态:观察一段时间内的错误日志、资源使用、连接情况、带宽变化和异常请求,不以单次成功测试替代持续观察。
- 验收运维能力:确认备份、恢复、监控、告警、日志、权限和故障处理方式可执行,并记录剩余问题。